vCISO · CISO as a Service · GRC
vCISO: el CISO como servicio que ordena y dirige tu programa de ciberseguridad
Dirección estratégica de ciberseguridad, alineada a su negocio, sin el costo de un CISO de tiempo completo. Priorizamos por riesgo, acompañamos la implementación de controles en entornos IT y OT y le entregamos una narrativa ejecutiva clara para la dirección.
- Más de 20 años implementando soluciones en entornos IT y OT.
- Gestión de riesgos y cumplimiento ISO 27001, NIST, Controles CIS, PCI DSS, SOC 2, entre otros.
- Sin suscripciones: servicio bajo demanda, con reportes y pagos mensuales.
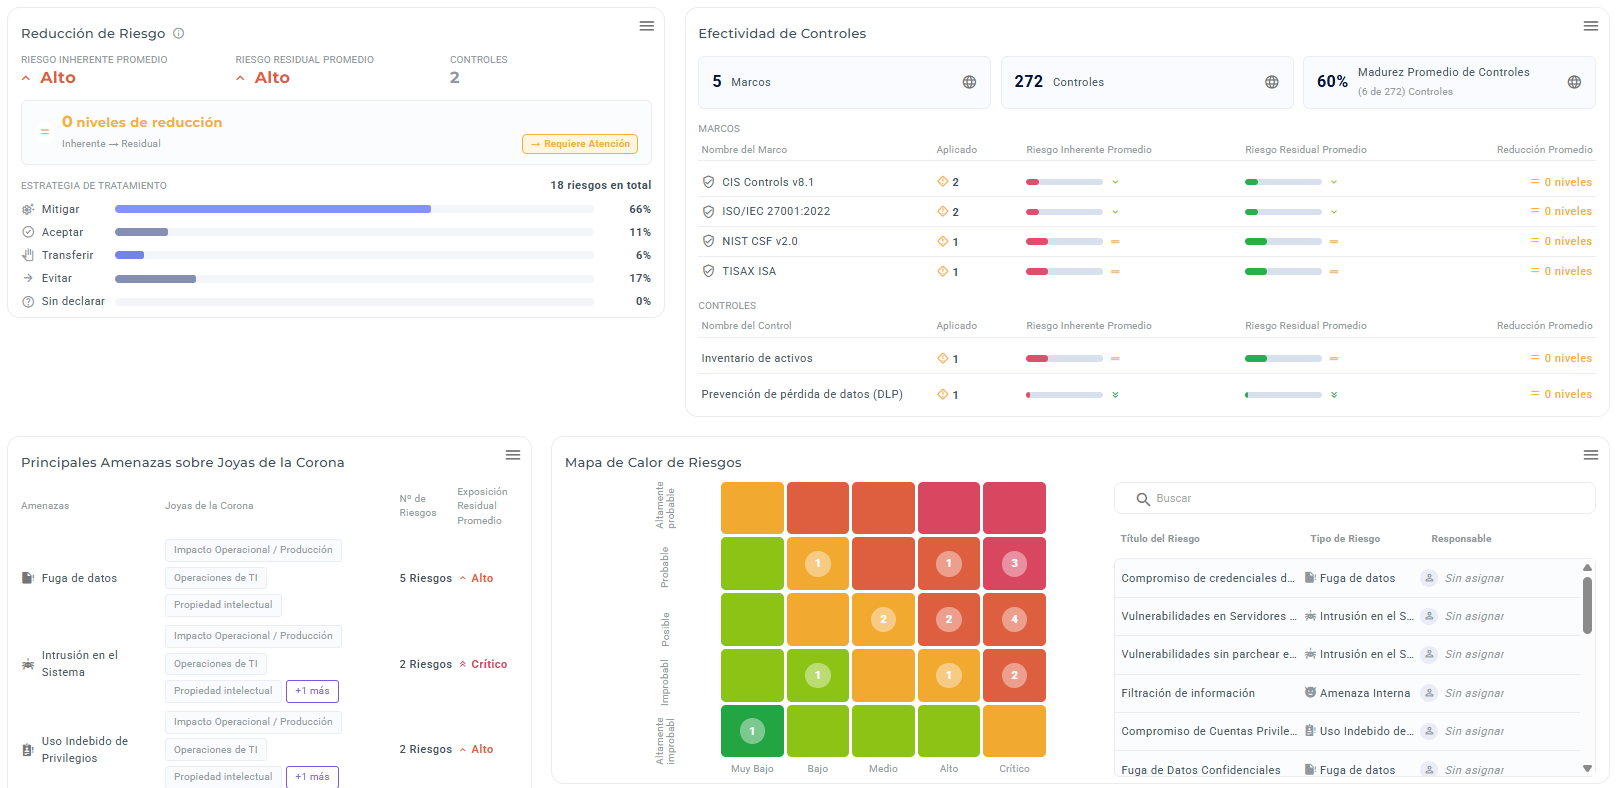
¿Su programa de ciberseguridad está fragmentado?
En muchas organizaciones, la ciberseguridad avanza por partes: cada área atiende su pendiente, pero nadie tiene la vista completa. El resultado es esfuerzo e inversión que no se traducen en avance demostrable.
Esfuerzos en silos
Riesgos, controles, evidencia y cumplimiento se gestionan por separado, en hojas de cálculo y carpetas distintas.
Sin prioridades claras
Se implementan controles sin un criterio basado en riesgo, y el presupuesto se diluye en iniciativas de bajo impacto.
Poca visibilidad
No hay una forma confiable de saber qué se avanzó, quién es responsable y cuánto falta para cumplir.
Sin narrativa ejecutiva
La dirección recibe reportes técnicos que no responden lo que importa: ¿qué tan expuestos estamos y qué estamos haciendo al respecto?
vCISO de CYCTEC: dirección estratégica para su programa de ciberseguridad
Nuestro servicio de CISO as a Service le da a su organización el liderazgo de ciberseguridad que necesita para ordenar, priorizar y dar seguimiento a cada esfuerzo, con un roadmap accionable basado en riesgos y quick wins que generan resultados desde las primeras semanas.
Dirección y priorización
Definimos qué hacer primero y por qué, con base en el riesgo real para su operación y sus objetivos de negocio.
Roadmap accionable
Un plan claro con quick wins, responsables y tiempos, que convierte la estrategia en tareas concretas.
GRC integrado
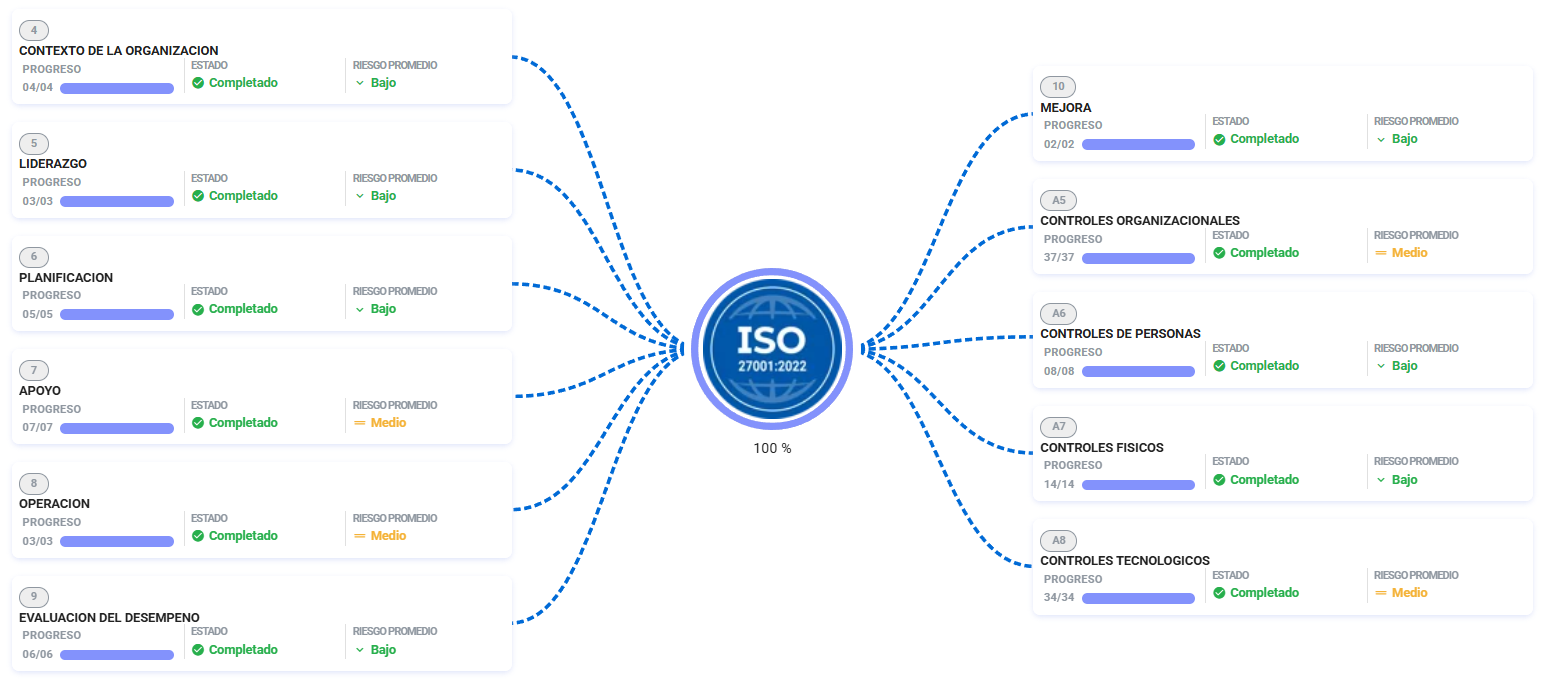
Gestión de riesgos, controles, evidencias y cumplimiento en un solo programa, con visibilidad para la dirección.
¿Qué incluye nuestro servicio de vCISO?
Todo lo necesario para operar un programa de ciberseguridad medible, desde el acompañamiento diario hasta el reporte a la dirección.
Plataforma GRC incluida
Acceso completo a una plataforma de GRC y Cybersecurity Program Performance Management, provista por CYCTEC.
Seguimiento semanal
Al menos una sesión por semana para revisar avance, bloqueos y próximos pasos.
Presentación ejecutiva mensual
Avance y madurez de la postura de seguridad, en lenguaje de negocio.
Roadmap basado en riesgos
Plan accionable priorizado, con quick wins desde el inicio.
Repositorio centralizado
Evidencias y documentación en un solo lugar, listas para auditoría.
Acompañamiento diario
Guía y seguimiento continuo en la implementación de controles.
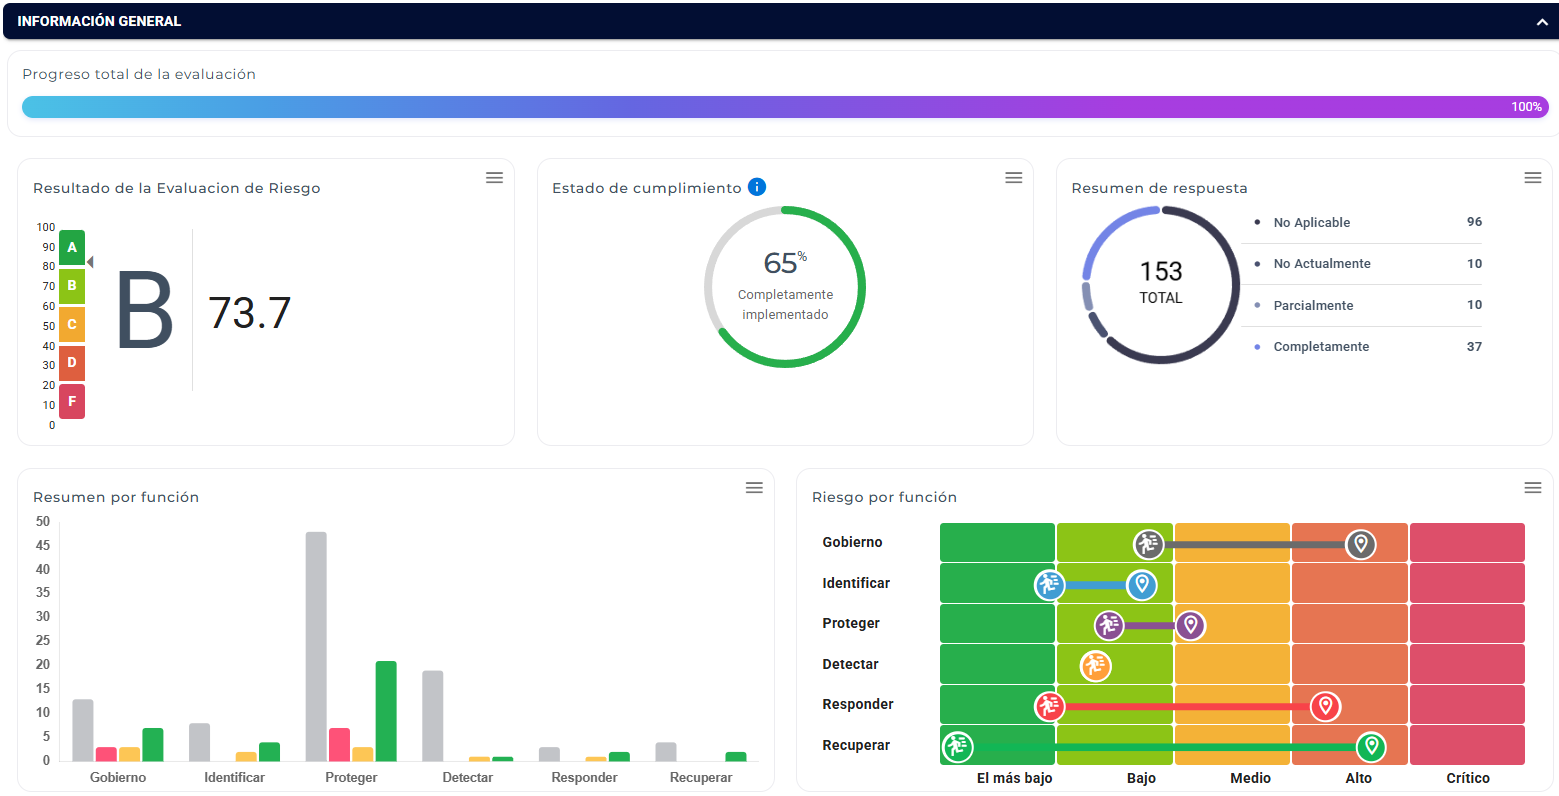
Dashboards ejecutivos en tiempo real
Para medir y demostrar avance, tareas, responsables y tiempos.
Plantillas listas para adoptar
Guías, políticas y procesos que aceleran la documentación del programa.
Evaluación de tecnologías
Opciones gratuitas o de paga, alineadas a mejores prácticas y a su presupuesto.
Consultoría ISO 27001, NIST, CIS Controls, y muchos más.
Alineamos su programa de ciberseguridad a más de 40 marcos y estándares que su industria, sus clientes o sus auditores le exigen.
ISO/IEC 27001
SGSI
NIST CSF
Cybersecurity Framework
NIST OT
Entornos industriales
CIS Controls v8.1
Controles priorizados
NIST AI
Gobierno de AI
PCI DSS
Datos de tarjetas
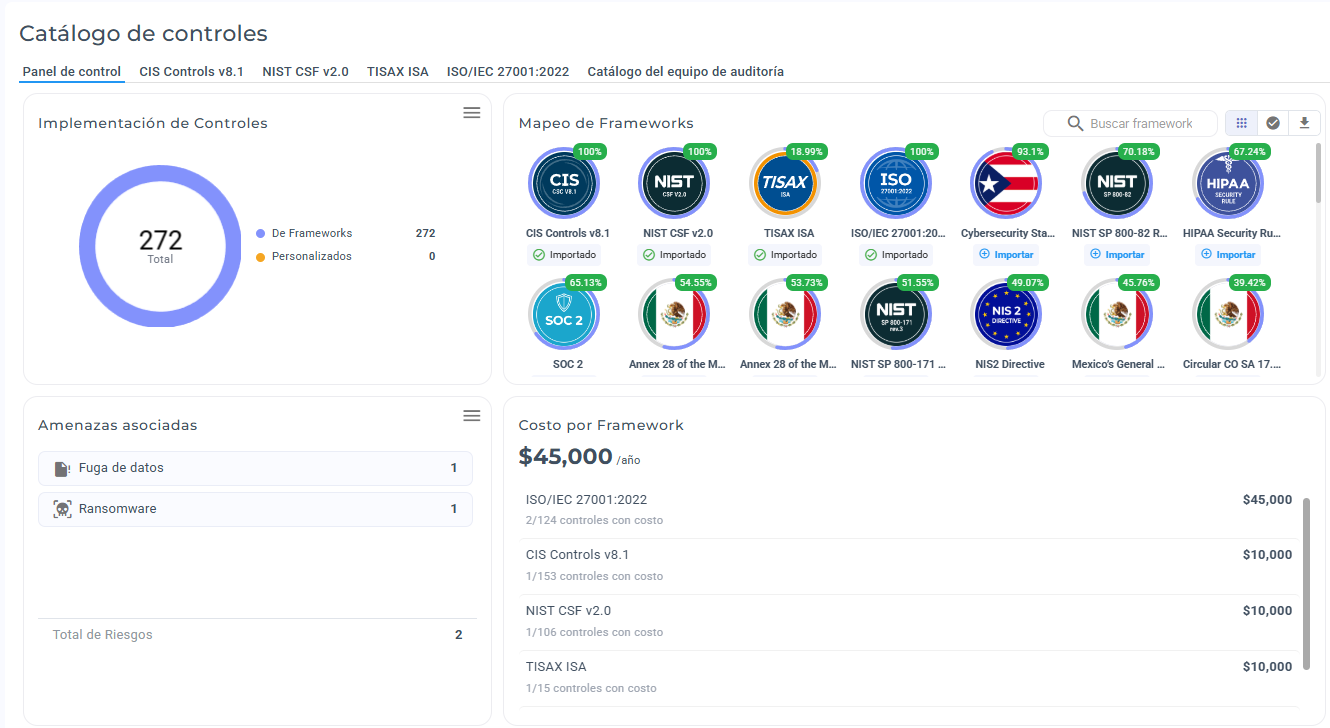
Un esfuerzo, múltiples frameworks: al implementar controles de seguridad, su organización avanza al mismo tiempo en los requisitos de múltiples marcos como ISO 27001, NIST CSF, entre otros, gracias al mapeo entre controles. Menos trabajo duplicado, más cumplimiento.
¿Cómo trabajamos con tu empresa?
Un proceso claro, con entregables en cada etapa y visibilidad continua para su equipo y la dirección.
Evaluación inicial
Levantamiento del estado actual: activos críticos, riesgos, controles existentes y brechas frente al framework objetivo.
Roadmap priorizado
Plan de trabajo ordenado por riesgo, con quick wins, responsables y tiempos.
Implementación acompañada
Guía y seguimiento continuo de su equipo en la implementación de controles.
Reporte ejecutivo mensual
Avance, madurez y riesgos en un lenguaje claro para la toma de decisiones.
Mejora continua
Revisamos, ajustamos y elevamos la madurez del programa en cada ciclo.
Experiencia real en ciberseguridad IT y OT
Somos una empresa regiomontana que entiende tanto la oficina corporativa como la planta industrial.
Más de 20 años en IT y OT
Implementando soluciones de tecnología y ciberseguridad en oficinas corporativas y plantas industriales.
Ciberseguridad 360°
Una estrategia integral que combina seguridad ofensiva, defensiva y gobierno, riesgo y cumplimiento (GRC).
A la medida y bajo demanda
Usted define el alcance. Sin suscripciones ni contratos forzosos.
Reportes y pagos mensuales
Resultados visibles cada mes y un esquema de pago claro y predecible.
Lo que su organización gana con nuestro vCISO
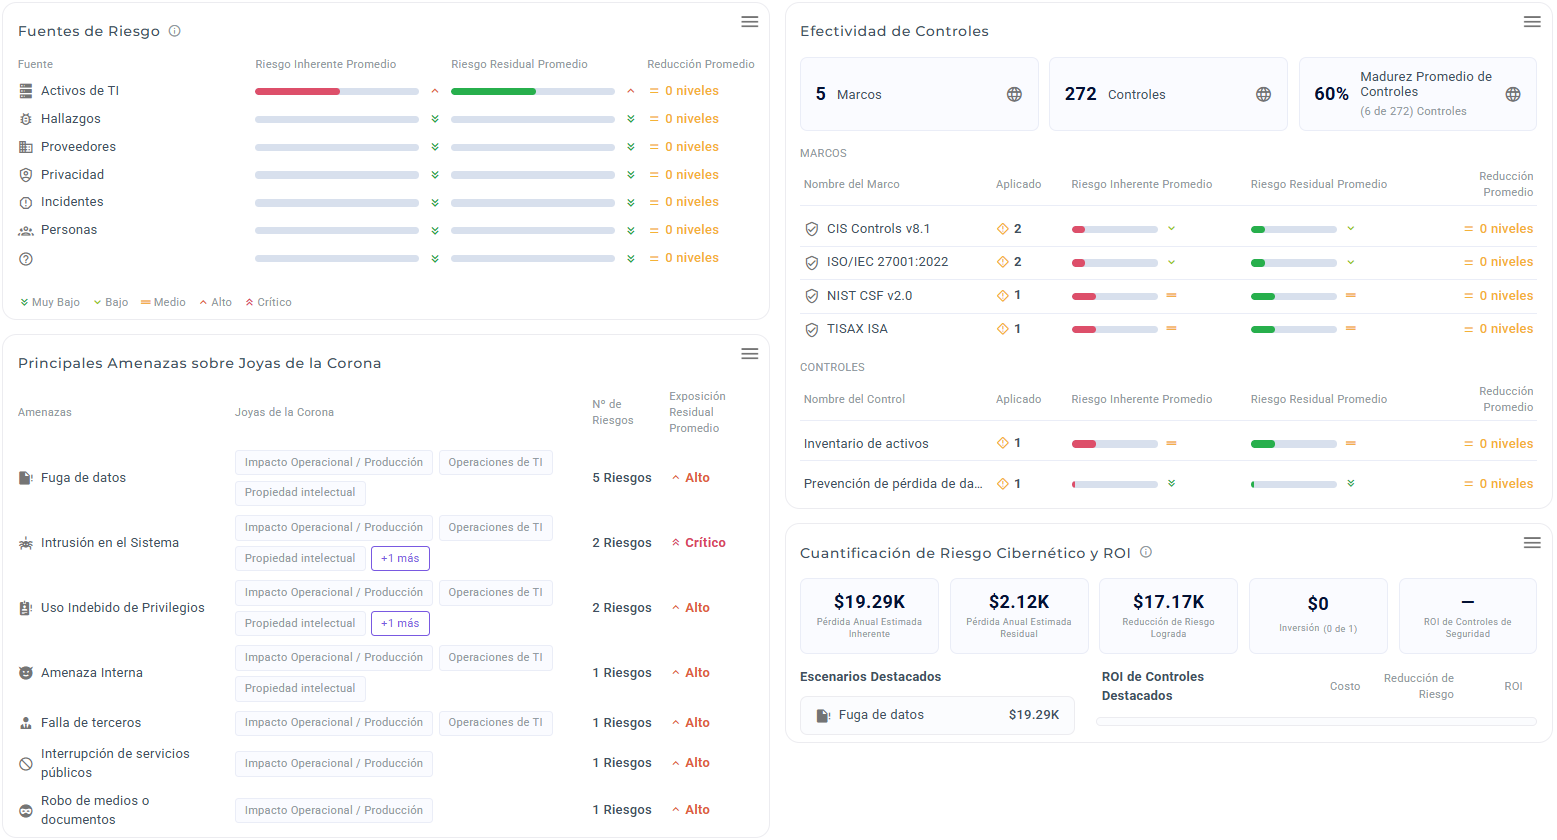
Visibilidad continua del riesgo
Sepa en todo momento dónde está expuesto y qué se está haciendo para reducirlo.
Menor tiempo a cumplimiento
Un roadmap priorizado y plantillas listas aceleran el camino hacia la certificación o auditoría.
Menos carga manual
Evidencias y seguimiento centralizados reducen el trabajo operativo de cumplimiento y auditoría.
Presupuesto optimizado
Invierta primero donde hay más riesgo, con priorización basada en impacto al negocio.
Preguntas frecuentes
Un vCISO (Virtual Chief Information Security Officer) es un servicio en el que un equipo especializado asume la dirección estratégica de la ciberseguridad de su organización: define prioridades, gestiona riesgos, da seguimiento a la implementación de controles y reporta a la dirección, sin que usted tenga que contratar a un CISO de tiempo completo.
Para organizaciones que necesitan liderazgo en ciberseguridad pero no cuentan con un CISO interno, o que quieren reforzar a su equipo actual. Como el servicio es a la medida y bajo demanda, el alcance se ajusta al tamaño, la industria y la madurez de cada organización.
No. El servicio incluye acceso completo a una plataforma de GRC y gestión del programa de ciberseguridad provista por CYCTEC. Además, evaluamos con usted tecnologías gratuitas o de paga solo cuando aportan valor real a su programa.
Con dashboards ejecutivos actualizados en tiempo real que muestran avance, tareas, responsables y tiempos, además de sesiones de seguimiento semanales y una presentación ejecutiva mensual sobre la madurez de su postura de seguridad.
ISO 27001, NIST CSF, NIST OT, NIST AI, CIS Controls v8.1, SOC 2, PCI DSS, y más. Gracias al mapeo entre controles, un mismo esfuerzo (por ejemplo, implementar los Controles CIS) contribuye al cumplimiento de varios marcos a la vez.
Sí. Nos alineamos al ISA/IEC 62443 y al NIST 800-82r3, por lo que el programa puede considerar tanto la red corporativa como la operación de planta y sus particularidades.
Agenda una prueba de valor de vCISO
Conozca cómo se vería un programa de ciberseguridad ordenado, priorizado y medible en su organización. Sin compromiso.
¿Prefiere hablar con un experto?
81 2322 3123 contacto@cyctec.com.mxMonterrey, Nuevo León, con presencia en todo México